




Das PHP-Entwicklerteam hat ein Notfall-Update für die beliebte Programmiersprache veröffentlicht, das zwei kritische PHP2Shell-Schwachstellen behebt. Beide erhielten auf der CVSS-v4.0-Skala einen Schweregrad von 9,2 Punkten und gelten damit als ausgesprochen kritisch. Für alle relevanten PHP-Versionen steht inzwischen ein Update bereit; nach dessen Einspielung lauten die sicheren Hauptversionen PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 und 8.2.35. Damit sich die Schwachstellen zuverlässig beseitigen lassen, muss in jedem Fall die PHP-Installation des jeweiligen Webservers vollständig aktualisiert werden.
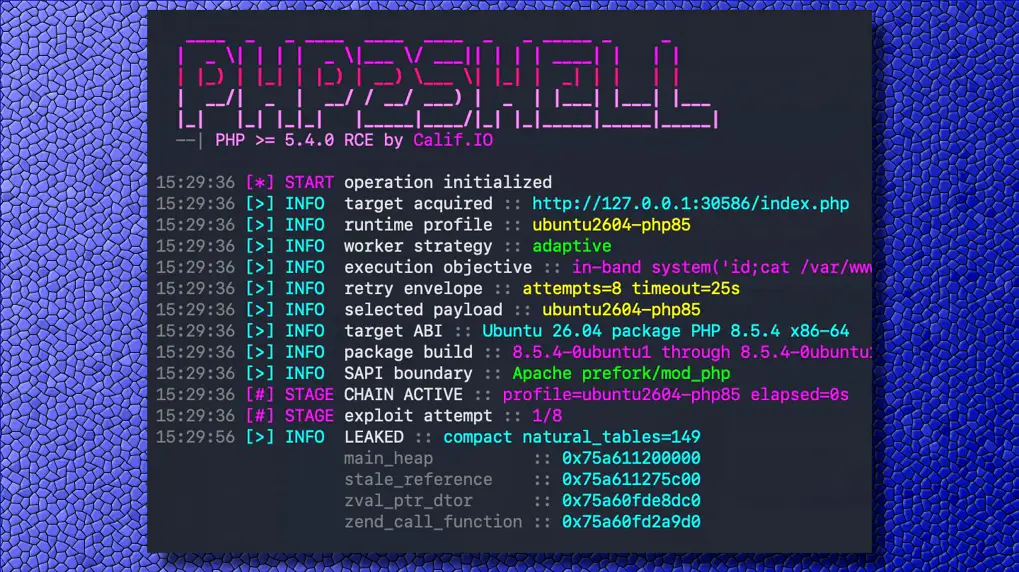
Laut dem PHP-Team ist jede PHP-Installation gefährdet, die Webanfragen bedient, darunter Apache mod_php, PHP-FPM, php-cgi, FrankenPHP und die LiteSpeed-Varianten. Die Bugs sind vor allem deshalb so gefährlich, weil sie sich selbst dann ausnutzen lassen, wenn die auf dem Webserver laufende Website sicher ist oder dort nur eine „Hello World“-Seite läuft: Die Angreifer nehmen über die Schwachstellen die PHP-Laufzeitumgebung selbst ins Visier. Den aktuellen Berichten zufolge gibt es bereits Anzeichen dafür, dass Cyberkriminelle die Lücken aktiv angreifen. Von einem Fall, in dem sie tatsächlich in einen Server eingedrungen wären und dort vertrauliche Daten gestohlen hätten, ist bislang allerdings nichts bekannt.
Die beiden Schwachstellen werden unter CVE-2026-109618 und CVE-2026-109619 geführt. Ursprünglich sollte erst am 22. Oktober über sie berichtet werden, doch einige Informationen sickerten vorzeitig durch, sodass sowohl das Notfall-Update als auch die Veröffentlichung der Details vorgezogen werden mussten.
Die größte Gefahr geht von der Schwachstelle in mod_php aus: Über sie lässt sich der Angriff mit einer einzigen nicht authentifizierten Anfrage durchführen, und zwar so, dass er noch vor dem Code beliebiger Anwendungen ausgeführt werden kann. Über die Lücken können Angreifer auf unterschiedliche Inhalte im Arbeitsspeicher zugreifen, seien es Passwörter, API-Schlüssel, Authentifizierungs-Token oder Zertifikate, denn sie erreichen den Speicherbereich, den der PHP-Worker-Prozess nutzt.
Für einen sicheren Betrieb muss die PHP-Laufzeitumgebung auf dem Server aktualisiert werden; das Update einzelner Webpakete ist keine Lösung – wer etwa die neueste WordPress-Version installiert, hat im Hintergrund dennoch weiterhin den verwundbaren Servercode. Notfall-Updates bieten die PHP-Entwickler nur ab PHP 8.2 aufwärts an, da die übrigen Versionen das Ende ihres Lebenszyklus bereits erreicht haben. Allerdings ist auch für PHP 8.2 nicht mehr viel Zeit: Der Support endet am 31. Dezember 2026. Auch für PHP 8.1, PHP 8.0 und PHP 7.4 gibt es eine Lösung; Einzelheiten finden sich hier, wo auch die Informationen zu den Updates der übrigen Versionen sowie die Download-Links zu finden sind.
Auf die Nachricht von der Schwachstelle hin wurden sehr viele Dienste abgeschaltet, damit die Server offline sicher sind, bis sie aktualisiert werden. Das hat in zahlreichen Bereichen kleinere und größere Ausfälle verursacht. Schnelles Handeln ist dennoch unerlässlich, denn die Autoren von Schadcode sind bereits am Werk und zum Angriff übergegangen. Server, die die nötigen Patches nicht rechtzeitig erhalten, können samt der darauf laufenden Dienste und Websites in große Gefahr geraten.