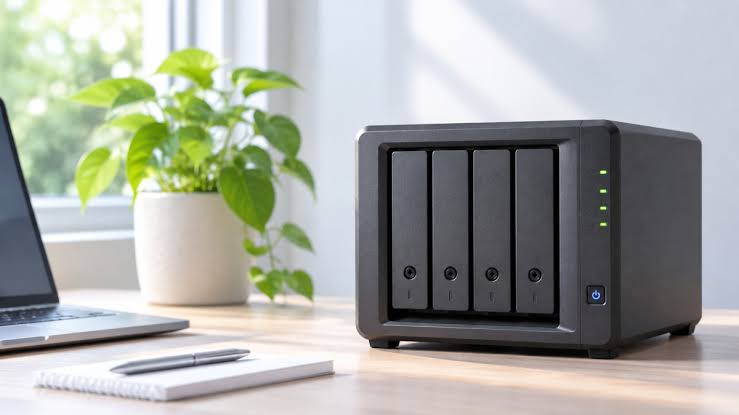

Die Netzwerk-Speichergeräte von Synology werden derzeit von Cyberkriminellen mit einem Erpressungsvirus angegriffen, worauf die Sicherheitsforscher des chinesischen Qihoo 360 Internet Security Center hingewiesen haben. Für den Angriff wird die Ransomware „C3RB3R“ verwendet, die bereits mehrfach gegen Netzwerk-Speichergeräte verschiedener Hersteller eingesetzt wurde.
Im Verlauf des Angriffs werden die auf dem NAS gespeicherten Dateien verschlüsselt und mit der Dateiendung .L0CK3D-Erweiterung versehen. Anschließend versprechen die Cyberkriminellen, dem betroffenen Nutzer gegen Zahlung eines Lösegelds den zur Entschlüsselung erforderlichen Schlüssel zur Verfügung zu stellen, allerdings gibt es keine Garantie dafür, dass wir unsere Dateien nach der Zahlung tatsächlich zurückerhalten; daher ist es sinnvoller, sich auf die Prävention zu konzentrieren, d. h. das DSM-Betriebssystem unbedingt auf dem neuesten Stand zu halten, für das regelmäßig Updates veröffentlicht werden.
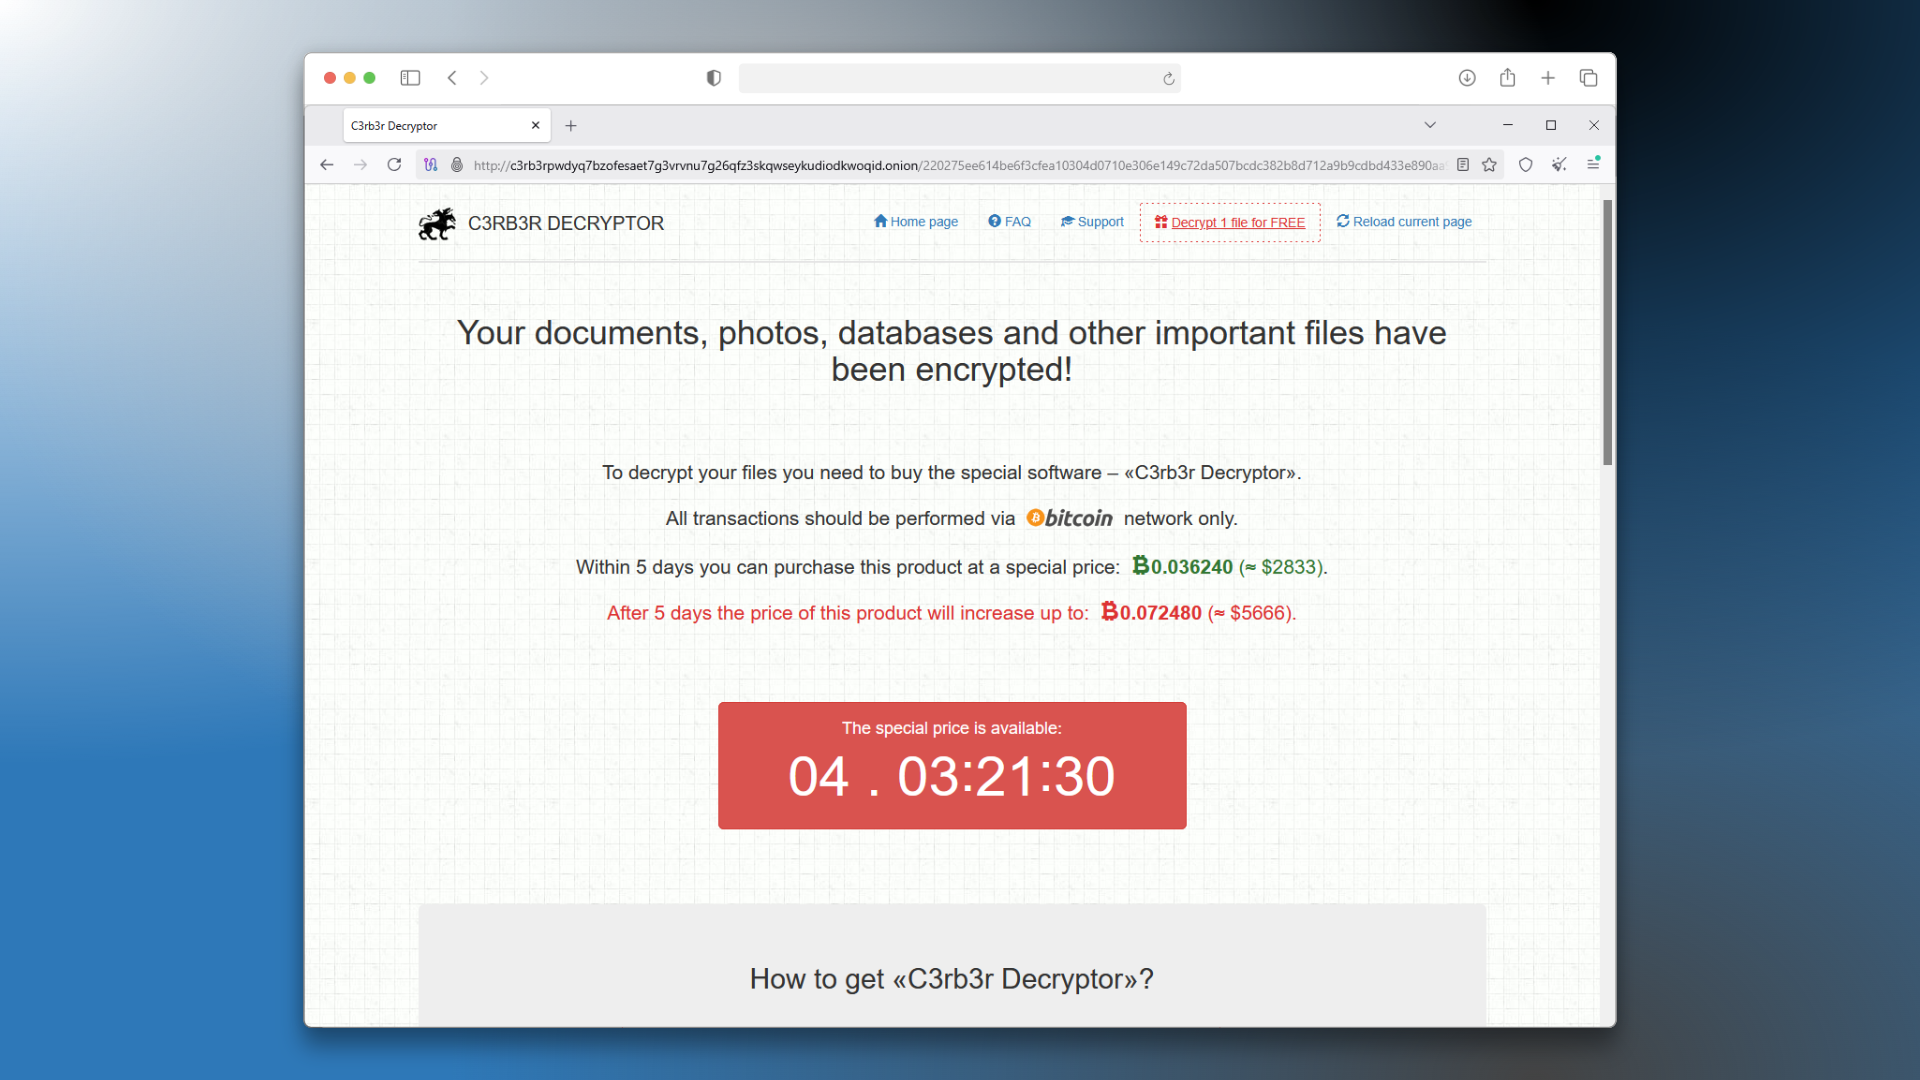
Der Erpressungsvirus arbeitet raffiniert und „achtet“ dabei darauf, die Datenverschlüsselung nur auf solche Dateien anzuwenden, deren Fehlen das System nicht lahmlegt, sodass Dateien mit den Endungen SYS, BAT, DLL, EXE, LNK, MOD, MSI sowie SYS unberührt bleiben und zudem 27 Verzeichnisse, die für den Betrieb des Systems notwendig sind, nicht beeinträchtigt werden. Der Erpressungsvirus kann natürlich nicht nur Netzwerkspeicher, sondern auch andere Konfigurationen ins Visier nehmen, weshalb er recht ausgeklügelt vorgeht.
Im Rahmen der aktuellen Angriffswelle konzentrieren sich die Cyberkriminellen auf eine im Dezember 2024 behobene Sicherheitslücke; um welche es sich dabei genau handelt, hat der Hersteller nicht verraten, sondern lediglich mitgeteilt, dass die Software der potenziell betroffenen Netzwerkspeicher auf jeden Fall aktualisiert werden muss.
Die betroffenen und die sicheren Versionen:
- DSM 7.2.2 – Update auf Version 7.2.2-72806-1 oder auf eine neuere Version
- DSM 7.2.1 – Update auf Version 7.2.1-69057-6 oder auf eine neuere Version
- DSM 7.2 – Update auf Version 7.2-64570-4 oder auf eine neuere Version
- DSM 7.1 – Update auf Version 7.1.1-42962-7 oder auf eine neuere Version
- DSM 6.2 – Update auf Version 6.2.4-25556-8 oder auf eine neuere Version
Laut chinesischen Sicherheitsforschern nutzt C3RB3R zwei weitere Sicherheitslücken aus, für die im September dieses Jahres ein Update veröffentlicht wurde. Daher müssen auch die kürzlich veröffentlichten Updates unverzüglich auf allen Synology-Netzwerkspeichergeräten installiert werden. Es empfiehlt sich außerdem, für eine kontinuierliche Datensicherung wichtiger Dateien zu sorgen. Von den wertvollsten und unersetzlichen Inhalten sollte unbedingt auch eine Offline-Sicherung erstellt werden, die möglichst physisch an mehreren Orten und auf verschiedenen Datenträgern gespeichert wird.
Diese Vorgehensweise sollte nicht nur bei Synology-Netzwerkspeichergeräten, sondern auch in allen anderen Fällen in den Alltag integriert werden, denn die Verbreiter von Erpressungsviren setzen mittlerweile sogar KI-Agenten ein, um ihren Erfolg zu sichern, über die sie sogar neue, offiziell noch nicht entdeckte Zero-Day-Schwachstellen angreifen können, die von den KI-Agenten aufgedeckt wurden.