



Cybersecurity-Forscher und -Entwickler haben auf eine interessante Bedrohung hingewiesen, die sich in letzter Zeit immer mehr ausbreitet, nämlich das Problem des in SVG-Bilddateien eingebetteten bösartigen Codes, das ein Problem darstellt, weil die meisten Schutzsoftwares mit infizierten Dateien nicht umgehen können, zumindest im Moment. SVG ist ein Vektorgrafik (Scalable Vector Graphics)-Bildformat, das Vektoren anstelle von Pixeln verwendet und es ermöglicht, Inhalte ohne Verlust oder Verzerrung zu vergrößern und zu verkleinern. Es wird daher gerne in Webumgebungen eingesetzt, kann aber auch für Logos, Symbole und andere Bereiche verwendet werden, in denen es vorteilhaft eingesetzt werden kann.
Eine Besonderheit von SVG ist, dass es sich um ein XML-basiertes Dateiformat handelt: In der Bilddatei kann sich weiterer Code verstecken, beispielsweise bösartiger Code, der gut vorbereiteten Angreifern viele Probleme bereiten kann. Die Zahl der SVG-Dateien, die bösartigen Code enthalten, nimmt zu. In der letzten Zeit haben Sicherheitsforscher mehr als 500 solcher Dateien gefunden, nachdem eine spezielle Phishing-Kampagne aufgedeckt wurde, die eine gefälschte Website der kolumbianischen Regierung nutzte, um an Benutzerdaten zu gelangen.
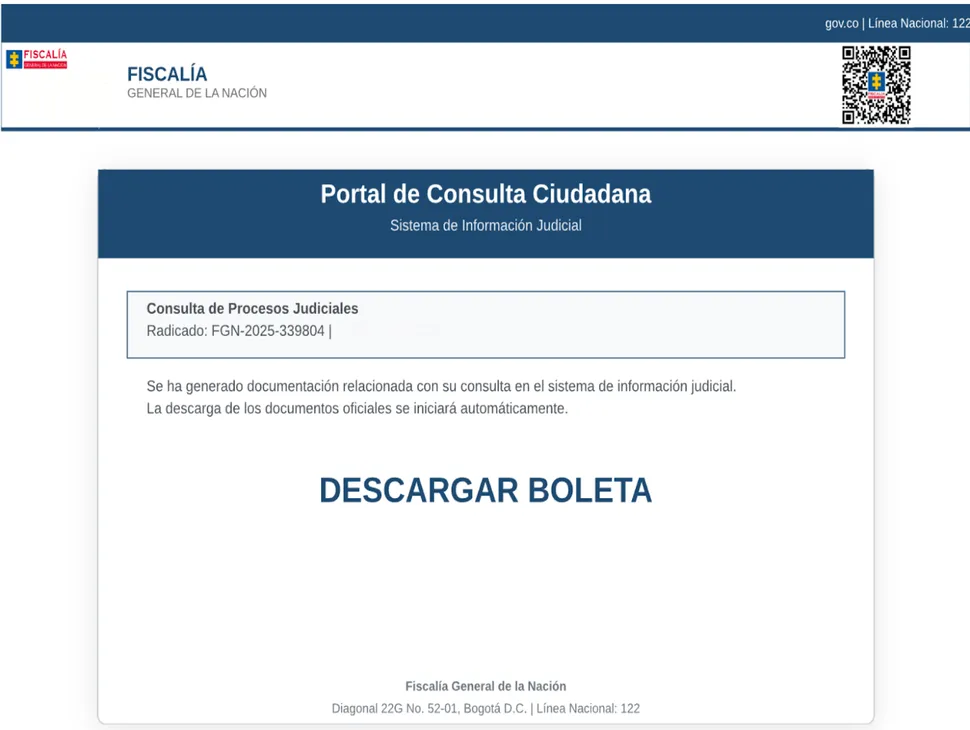
Die speziell präparierten SVG-Dateien wurden in einem Webbrowser geöffnet und als Nachbildung eines kolumbianischen Regierungsportals angezeigt, mit einem gefälschten Fortschrittsbalken und einer Download-Schaltfläche darunter. Sobald der Benutzer auf die Schaltfläche klickte, wurde eine bösartige ZIP-Datei heruntergeladen, die eine signierte Version des Webbrowsers Comodo Dragon sowie eine bösartige .dll-Datei enthielt, die geladen wurde, sobald die .exe-Datei gestartet wurde. Dabei könnte weitere Malware in das System eingeschleust worden sein, die den Angreifern half, ihre Ziele zu erreichen.
Diese neue und zunehmend verbreitete Form des Angriffs beruht auf der Tatsache, dass SVG-Dateien die Einbettung von HTML- und JavaScript-Code unterstützen, was bedeutet, dass die SVG-Datei selbst als Mini-Website erscheinen kann, wenn sie auf einen Cloud-Speicher hochgeladen oder als E-Mail-Anhang an ein ahnungsloses Ziel gesendet wird. In diesem Fall könnte in der Datei bösartiger Code versteckt sein, der zur Einschleusung von Malware in das System genutzt werden könnte.
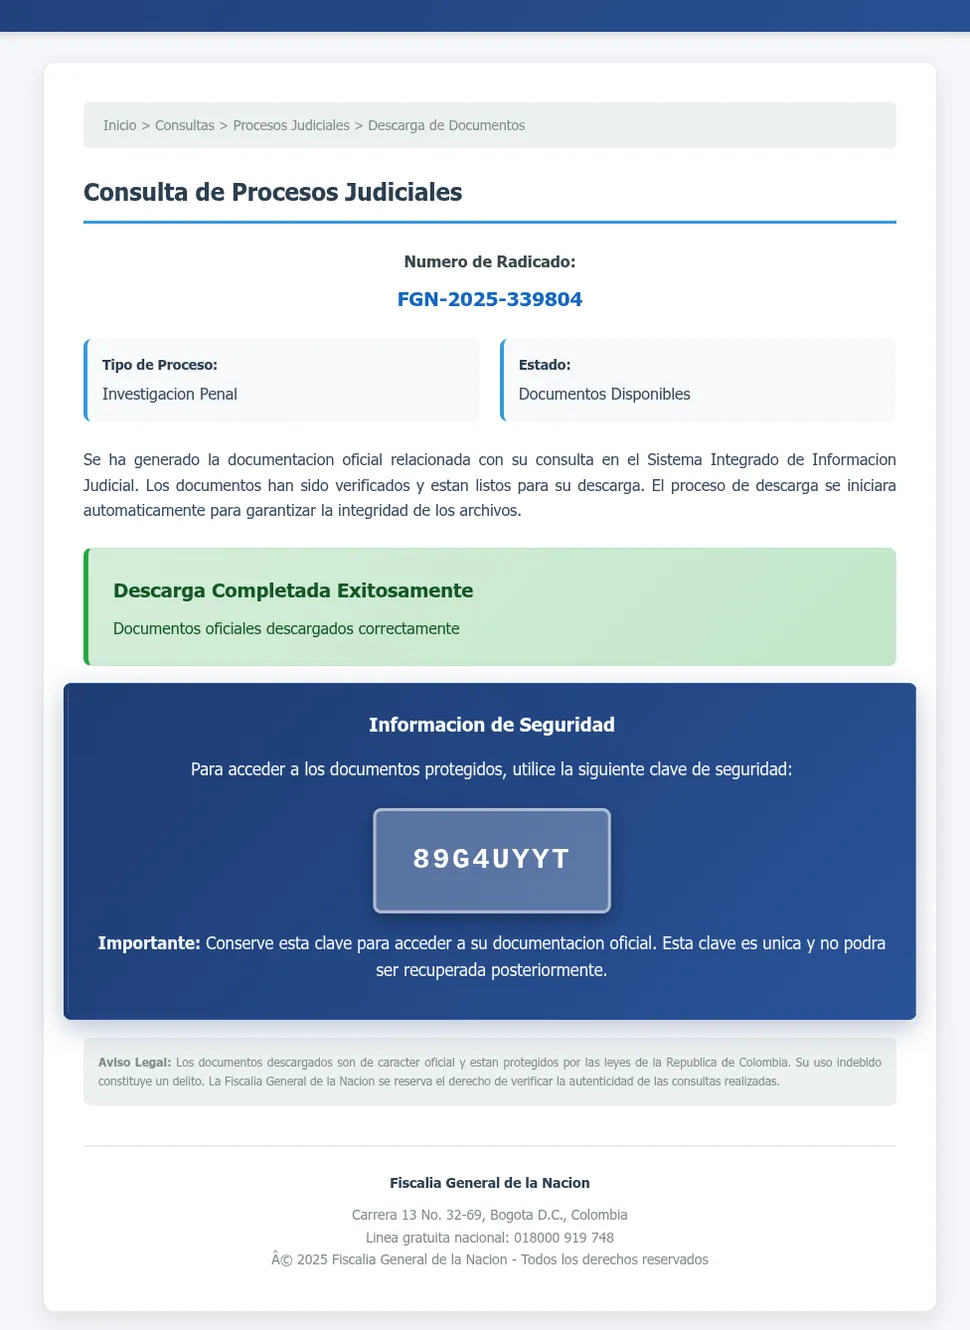
Den Experten von VirusTotal zufolge wurden insgesamt 523 infizierte SVG-Dateien gefunden, die zu derselben Phishing-Kampagne gehören. 44 davon wurden mit so ausgefeilten Methoden erstellt, dass sie zum Zeitpunkt ihrer Entdeckung durch die Cybersecurity-Experten von keinem Antivirus erkannt werden konnten. Laut VirusTotal-Analyse enthielten diese SVG-Dateien in der Regel große Mengen an nicht funktionsfähigem Verschlüsselungscode, um die Entropie zu erhöhen und die Erkennung von wirklich bösartigem Code durch Abwehrsoftware zu erschweren.
Eine derartige Verwendung des SVG-Dateiformats ist keine neue Entwicklung. Die X-Force-Abteilung von IBM entdeckte bereits Anfang des Jahres bösartige SVG-Dateien, die auf Banken und Versicherungen abzielten, aber auch das CloudFForce One-Team von CloudFlare hat festgestellt, dass SVG-Dateien zunehmend als Redirector verwendet werden und bösartigen Code enthalten können, um Anmeldedaten zu sammeln. Das Microsoft-Team hat bereits auf das Problem reagiert, indem es einfach die Unterstützung für das Rendern von SVG-Dateien in den Desktop- und Web-Editionen von Outlook entfernt hat, so dass sie nicht mehr als normale Bilder, sondern als leere Fläche erscheinen, was das Risiko für die Benutzer verringert.
Generell ist bei unbekannten SVG-Dateien Vorsicht geboten. Sie sollten wie jede andere unbekannte Datei behandelt werden, die eine Bedrohung darstellen könnte - zum Beispiel als E-Mail-Anhang.