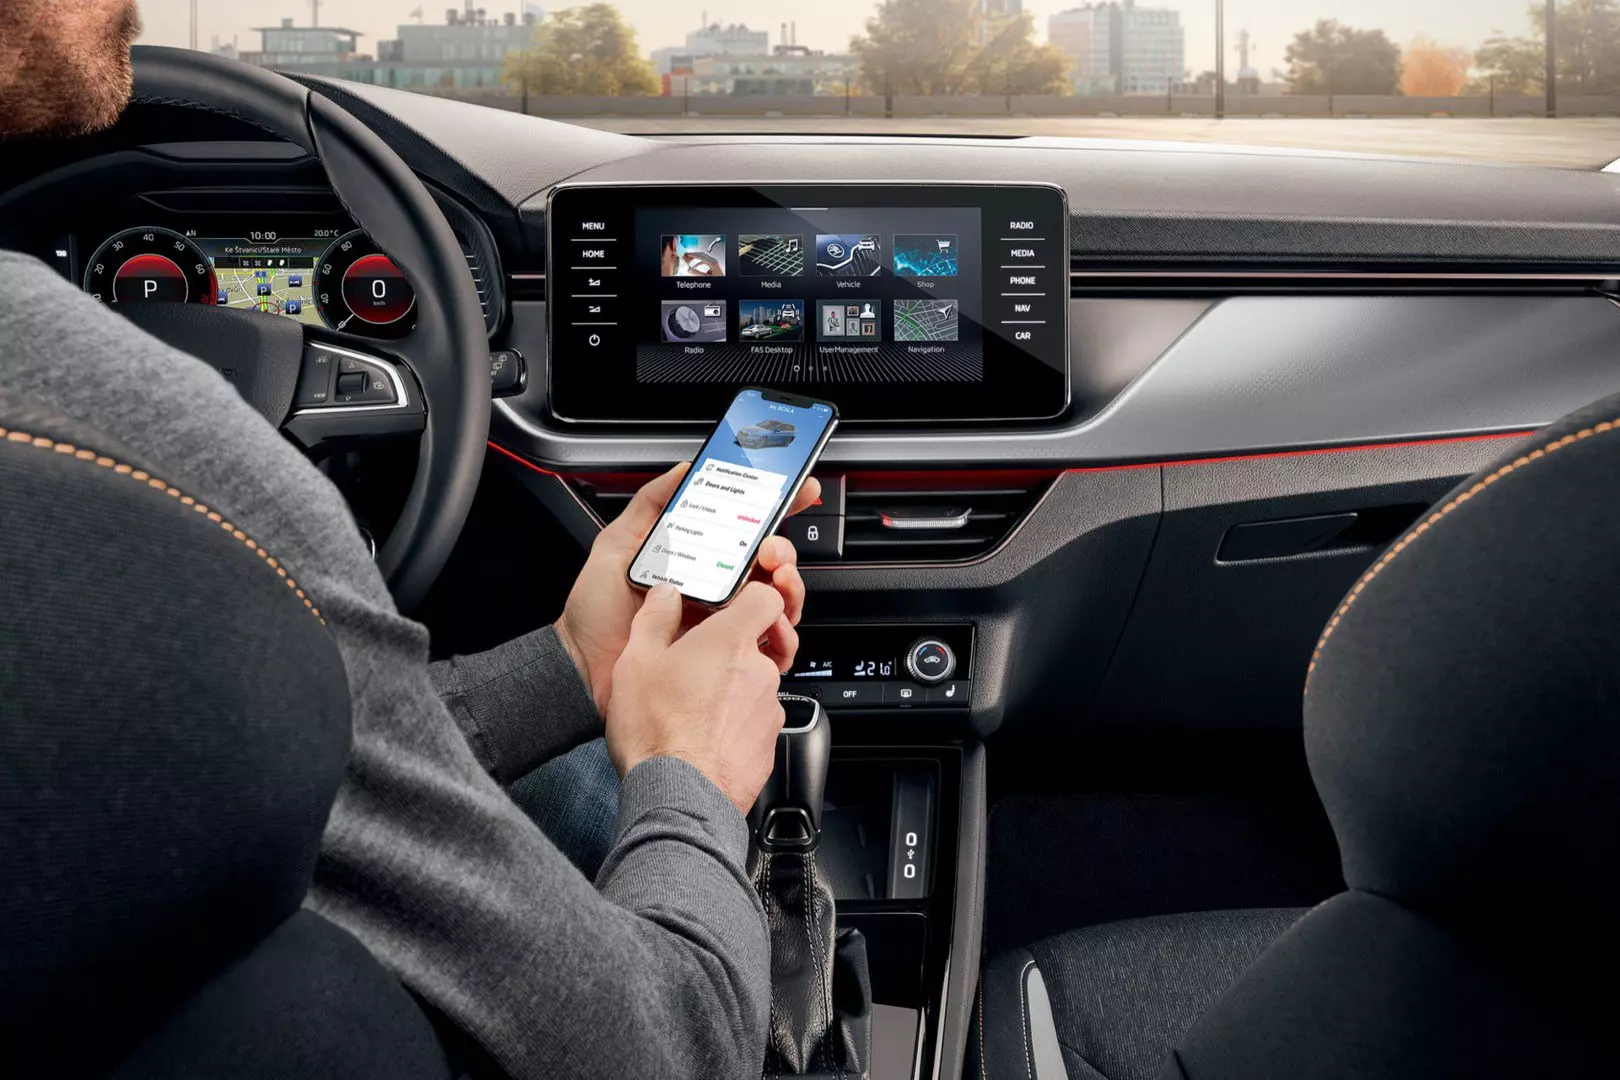




Schwachstellen gibt es überall, vor allem in Bereichen, in denen moderne Technologie und komplexe Software zum Einsatz kommen. Sicherheitsexperten scannen auch regelmäßig Autosysteme. Auf einer kürzlich stattgefundenen Black Hat Europe-Veranstaltung berichtete eine Gruppe, dass sie sich erfolgreich in einen Skoda Superb III gehackt und einige sehr wertvolle Daten erhalten hat.
In den letzten Jahren haben sich die bordeigenen Systeme in Personenkraftwagen in einem erstaunlichen Tempo weiterentwickelt, verglichen mit dem, was wir in diesem Bereich in den vergangenen Jahrzehnten gesehen haben. Und schnellere und komplexere Entwicklungen haben dazu geführt, dass Sicherheitsfehler leichter zu machen sind. Forscher hatten bereits zuvor Sicherheitslücken in VW-Systemen gefunden, so dass der Verdacht der Experten nicht unbegründet war, als sie das MIB3-Infotainment-System unter die Lupe nahmen.
Auch die Cybersicherheitsexperten von PCAutomotive haben bei ihren Untersuchungen ein Dutzend Schwachstellen gefunden, über die Skoda und Volkswagen bereits informiert wurden.
Insgesamt wurden 12 Schwachstellen in dem untersuchten System gefunden, die den Entwicklern bisher unbekannt waren. Diese könnten die neuesten Fahrzeuge des VW-Konzerns betreffen, wie den untersuchten Superb III - der 2015 debütierte, seitdem mehrere Facelifts durchlief und im Laufe der Jahre das Infotainmentsystem MIB3 in gleicher Form erhielt. Es wurde für 2020 angekündigt und wird in neueren Modellen ab 2021 eingeführt.
Dem Bericht zufolge wird die Zahl der von den entdeckten Schwachstellen betroffenen Fahrzeuge auf mehr als 1,4 Millionen geschätzt. Auch durch nachgerüstete Komponenten könnte die Schwachstelle von ahnungslosen Besitzern in die Fahrzeuge eingeschleust worden sein.
Doch was haben die Experten von PCAutomotive bei ihrer Suche nach Sicherheitslücken erreicht? Danila Parnishchev, Leiter des Teams, sagte, dass sie in der Lage waren, nach jedem Start eine unbegrenzte Codeausführung zu erhalten. Der Täter könnte die Bewegung des Fahrzeugs verfolgen, die GPS-Koordinaten und die Fahrgeschwindigkeit in Echtzeit einsehen. Die Experten haben bei ihren Ermittlungen jedoch auch weitaus beunruhigendere Zugriffe erhalten.
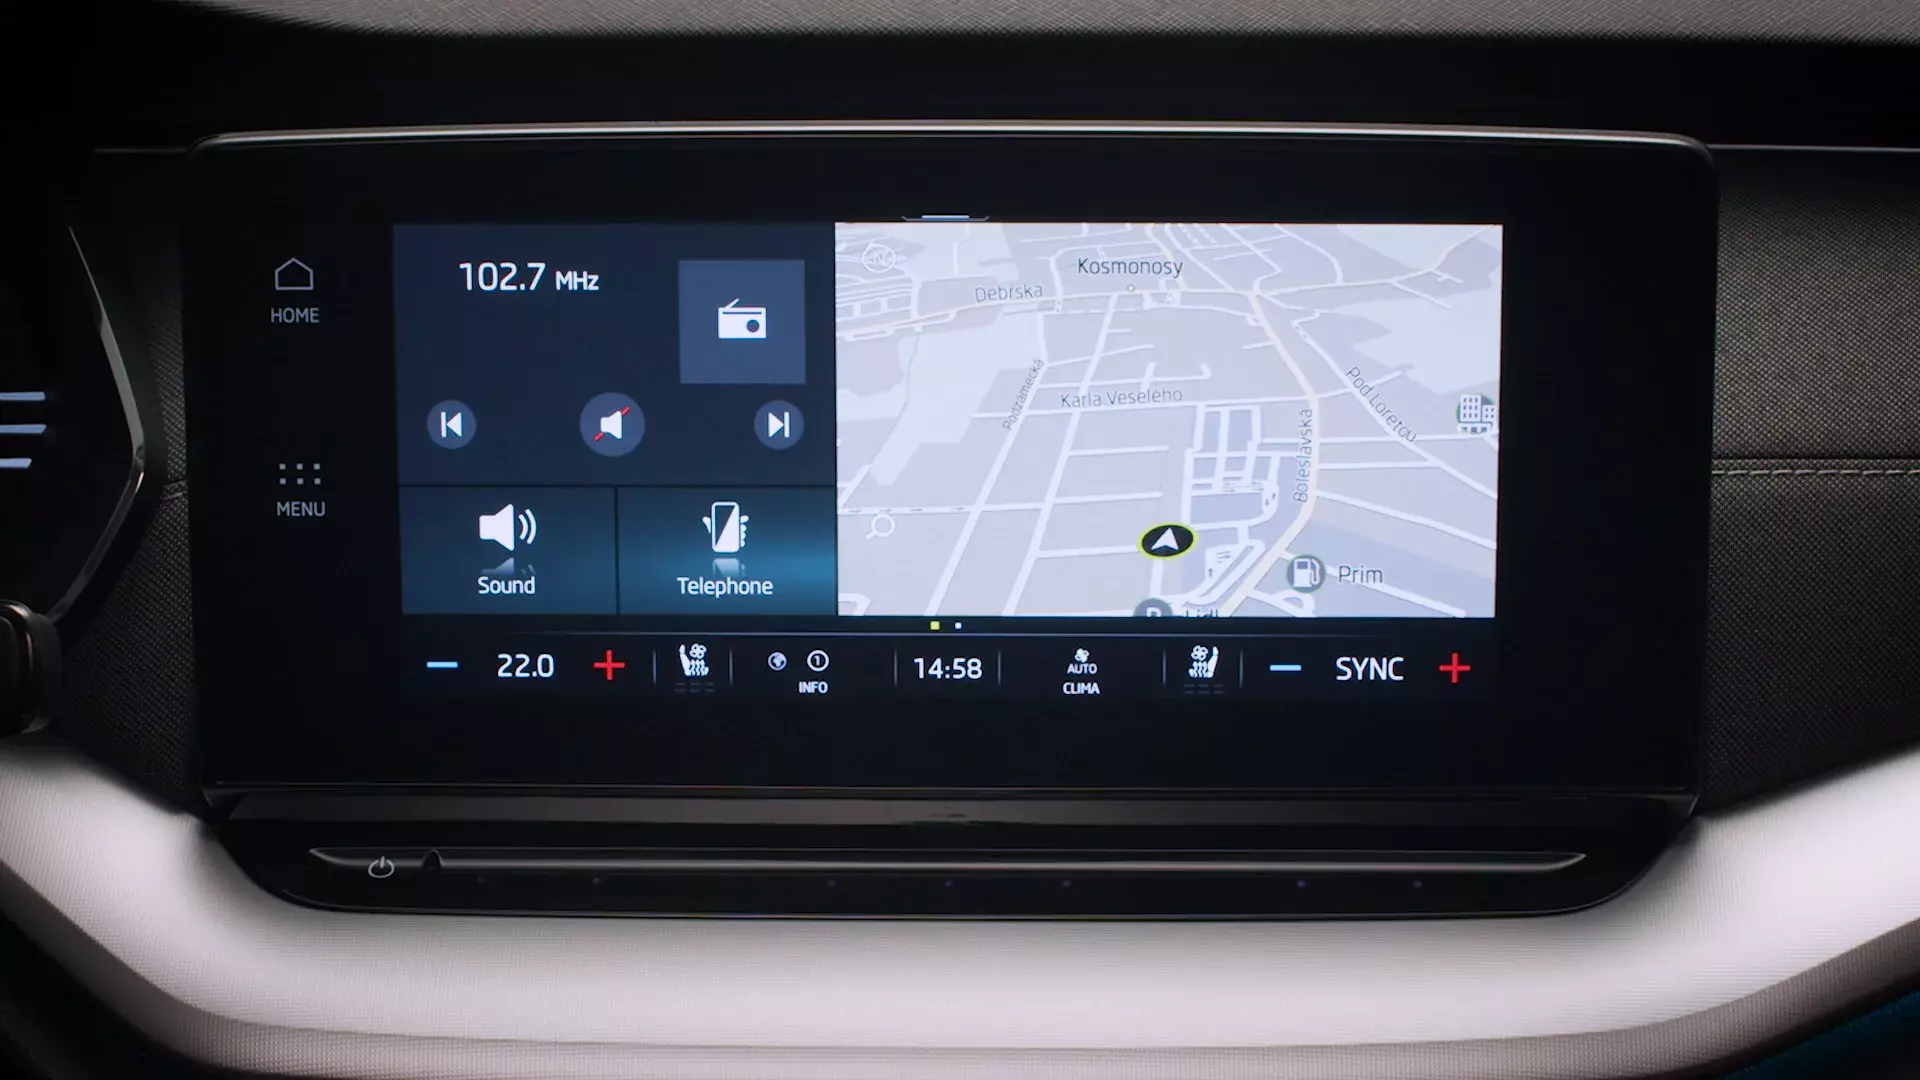
Sie konnten auf das integrierte Mikrofon zugreifen und Gespräche in der Kabine aufzeichnen, Screenshots des Bordsystems anfertigen und sogar eine Musikwiedergabe starten. Und damit nicht genug, denn nach der Synchronisation der Smartphones mit dem Fahrzeug konnten sie auch die Anruf- und Kontaktliste auslesen. Parnishchev wies ausdrücklich darauf hin, dass diese Daten normalerweise verschlüsselt sind, aber hier hat das Infotainmentsystem MIB3 sensible persönliche Daten in eine Klartextdatei verschlüsselt.
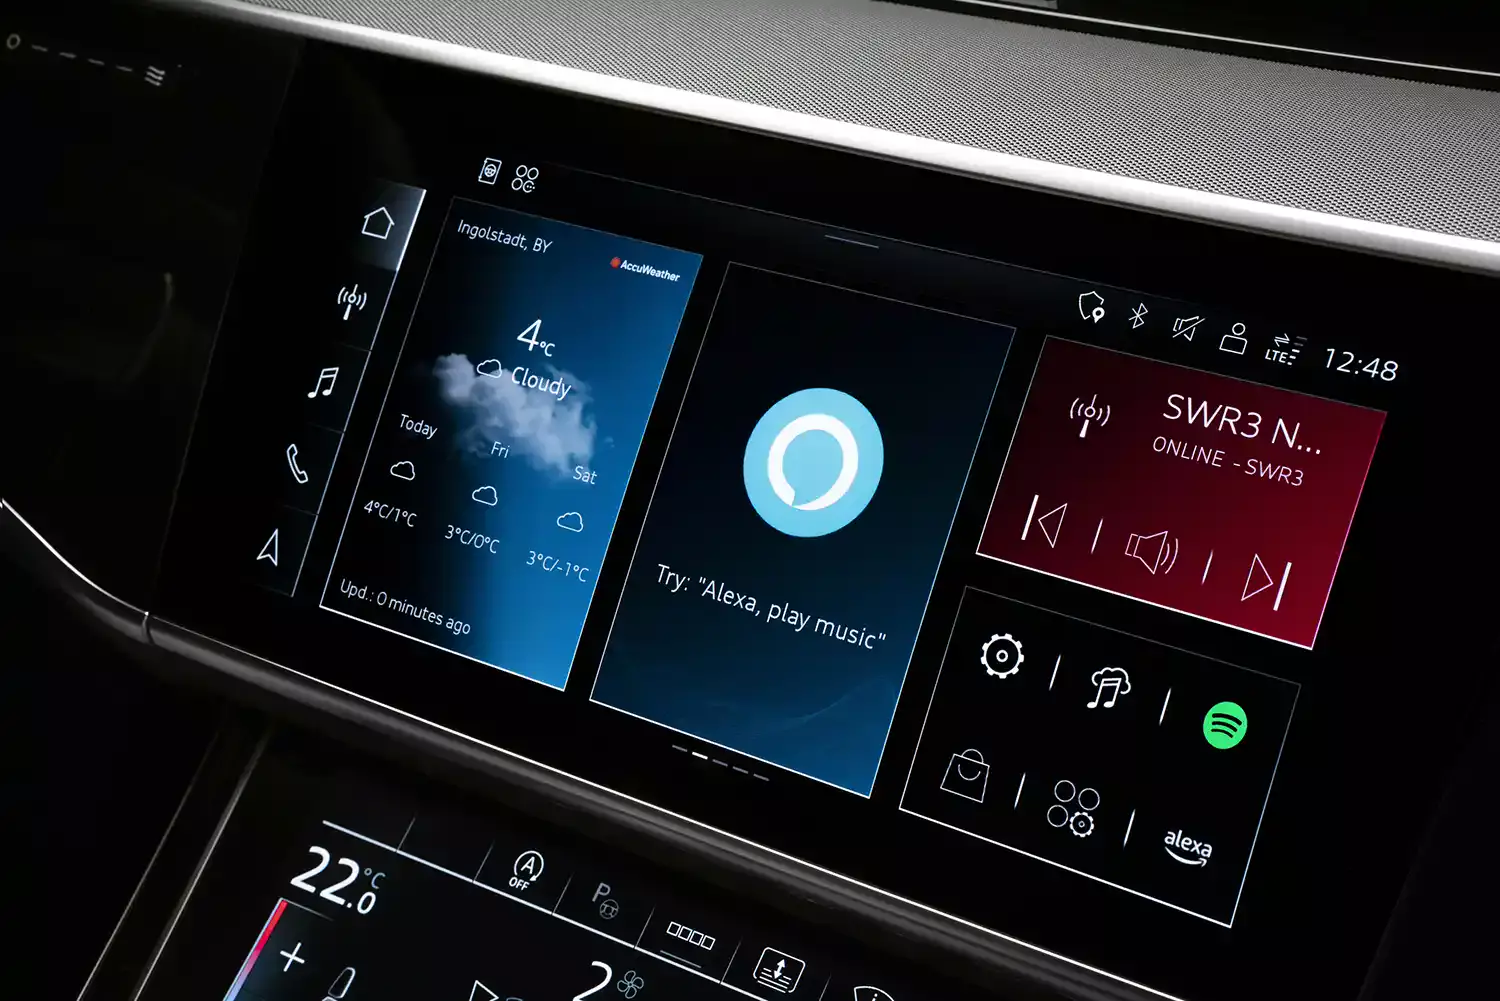
Um Zugriff auf das System zu erhalten, müssen die Cyberkriminellen eine Bluetooth-Verbindung zum Fahrzeugsystem herstellen. Dies kann geschehen, ohne dass der Hacker in das Fahrzeug eindringt, aber es sollte hinzugefügt werden, dass eine Online-Verbindung für den Vorgang nicht ausreicht. Positiv zu vermerken ist, dass es den Hackern nicht gelungen ist, in die Steuerung des Fahrzeugs einzugreifen. Es sei ihnen auch nicht gelungen, die Kontrolle über die Sicherheitssysteme zu übernehmen, und Lenkrad, Bremsen und Gaspedal seien ausreichend geschützt gewesen.
Ein Skoda-Sprecher sagte, das Unternehmen versuche regelmäßig, alle Probleme zu beheben, die während der Lebensdauer des Fahrzeugs auftreten. Und der Marke sei keine kriminelle Ausnutzung der Sicherheitslücke bekannt. Aus diesem Grund seien auch keine Nutzerdaten in Gefahr, sagte der Sprecher.