
ZYXEL ZyWALL ATP200 + 1 jährlich Gold Lizenzierung
Produktbeschreibung
ZyWALL ATP Firewall der neuen Generation
Erweiterter Schutz vor neuen Bedrohungen
Heutzutage gibt es immer mehr Cyberangriffe und es tauchen immer neue Formen von Bedrohungen auf, wie Kryptojacking, böswillige Angriffe, Ransomware und mehr! Die ZyWALL ATP-Firewall nutzt intelligente Cloud-Intelligenz, sodass sie perfekten Schutz vor hochentwickelten Bedrohungen bietet und als umfassende Verteidigungslinie gegen zukünftige unbekannte Angriffe dient.
Es blockiert. Lernen. Verhindern.
Blockieren Sie unbekannte Angriffe
Sicherheitsdienste, die auf mehrstufigem Schutz basieren, können schädlichen und verdächtigen Datenverkehr blockieren und so den unterbrechungsfreien Betrieb Ihres Unternehmensnetzwerks gewährleisten.
Erfahren Sie mehr über unbekannte Angriffe
Die Cloud-Intelligenz identifiziert jeden eingehenden Angriff, sodass auch die Cloud Attack Database kontinuierlich dazulernt, sich weiterentwickelt und mit jedem Angriffsversuch stärker wird.
Verhindern Sie unbekannte Angriffe
Durch Cloud Intelligence erhält es Informationen über aktuell hervorgehobene Bedrohungen und hält die ATP-Firewall stets auf dem neuesten Stand. Diese Synergie, die auf globaler Freigabe basiert, ermöglicht es der ATP-Firewall, sich gegen versteckte Angriffe zu verteidigen.
Cloud-Maschinelles Lernen
Die Cloud Intelligence von Zyxel identifiziert alle unbekannten Dateien von allen ATP-Firewalls und sammelt sie in einer Datenbank. Anschließend werden alle ATPs kontinuierlich aktualisiert, sodass jeder Angriff effektiv zu seinem Vorteil genutzt wird und das Sicherheitsökosystem kontinuierlich verbessert wird, sodass es auch mit fortgeschrittenen Angriffen mithalten kann.
Sandboxen
Sandboxing ist eine isolierte Cloud-Umgebung, in der unbekannte Dateien abgelegt werden, um neue bösartige Infektionen zu identifizieren, die von herkömmlichen, statischen Sicherheitstools nicht erkannt werden, und so Schutz vor Zero-Day-Angriffen zu bieten.
Bericht und Analyse
Das ATP-Dashboard zeigt Bedrohungsstatistiken und Verkehrsergebnisse seit sieben Tagen seit dem Neustart an, sodass Sie einen schnellen Einblick in den Sicherheitsbericht erhalten.
Eine intelligente Cloud überwindet das Unbekannte
Maschinelles Lernen
Die Cloud-Intelligenz von Zyxel identifiziert und speichert alle unbekannten Dateien von allen ATP-Firewalls auf der ganzen Welt, nutzt jeden Angriff effektiv zu Ihrem Vorteil und verbessert kontinuierlich die Verteidigungsintelligenz, die ständig lernt, wächst und sich weiterentwickelt.
Sandboxen
Sandboxing isoliert unbekannte Dateien und scannt sie auf bösartige Infektionen, die herkömmliche statische Sicherheitstools nicht erkennen, und schützt so Ihr Netzwerk vor Zero-Day-Angriffen.
Cloud-Bedrohungsdatenbank
Die Cloud Threat Database synchronisiert täglich Daten von allen ATP-Geräten, sodass maschinelles Lernen über die Cloud an jedes ATP übermittelt wird. Auf diese Weise können die Cloud und alle Geräte zu einem leistungsstarken Sicherheitsökosystem werden, das gemeinsam lernt, stärker wird und stets immun gegen neue, unbekannte Angriffe bleibt.
Mehrschichtiger Schutz
Die ATP-Firewall umfasst einen mehrstufigen Sicherheitsschutz gegen verschiedene interne und externe Angriffe. Sandboxing, Malware-Blockierung und Intrusion Prevention stoppen externe Angriffe, während Application Security und Web Security es Ihnen ermöglichen, Benutzer vor unangemessener Anwendungsnutzung oder Webzugriff zu schützen und so einen umfassenden Schutz für Ihr Netzwerk zu gewährleisten.
Analyse und Berichterstattung
SecuReporter überwacht, analysiert und meldet Bedrohungen für Ihr Netzwerk, sodass Sie immer wissen, welche Maßnahmen Sie ergreifen müssen. Dabei handelt es sich um einen Cloud-Dienst, der Protokolldaten in intelligente Informationen umwandelt und so umfassende Berichte und Analysen erstellen kann.
Idealer Schutz für ultimativen Schutz
Gold-Lizenz
- Sandboxen
- Web-Sicherheit: Inhaltsfilter, Botnet-Filter
- Anwendungssicherheit: Anwendungsschutz, E-Mail-Sicherheit
- Malware-Blocker: Anti-Malware, cloudbasierte Angriffsdatenbank
- Intrusion Prevention: IDP
- Geo-Enforcer: GeoIP
- Managed AP-Dienst: Wireless-Controller für 18 Stück
- Sicherheitsbericht
Spezifikationen
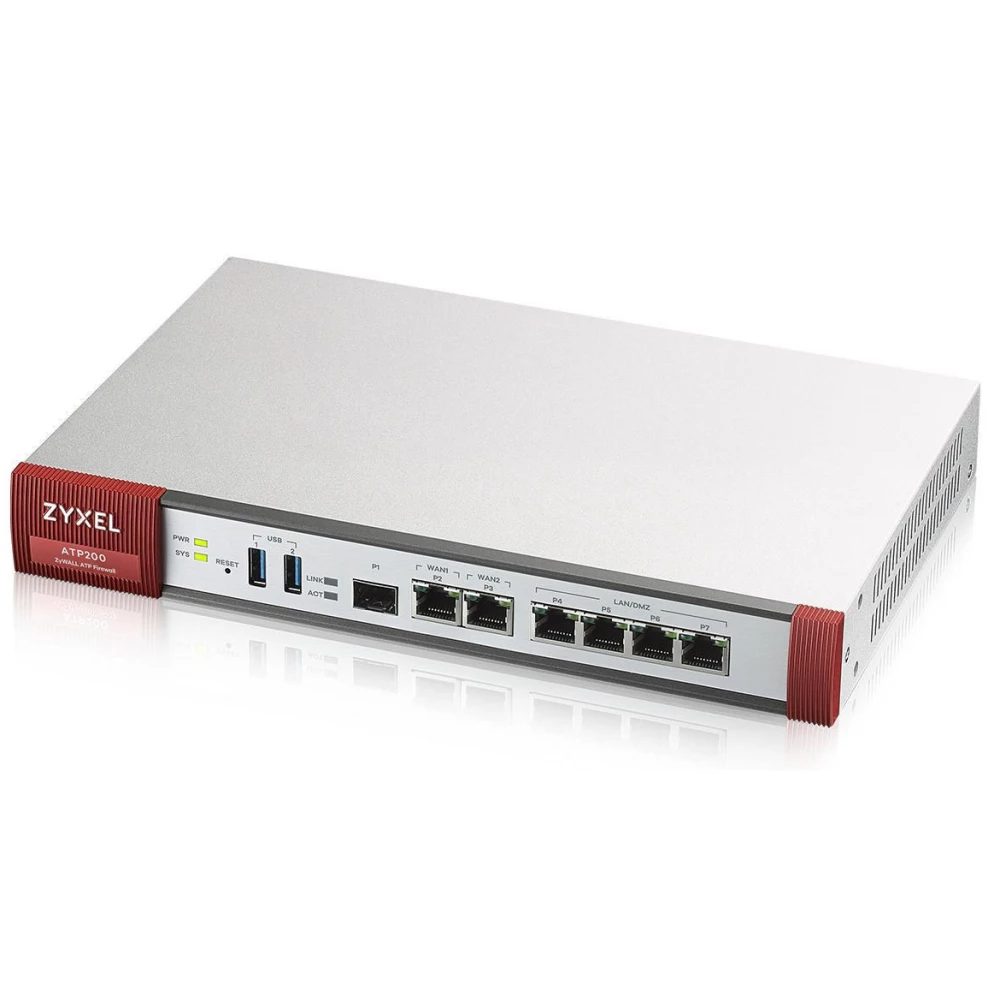
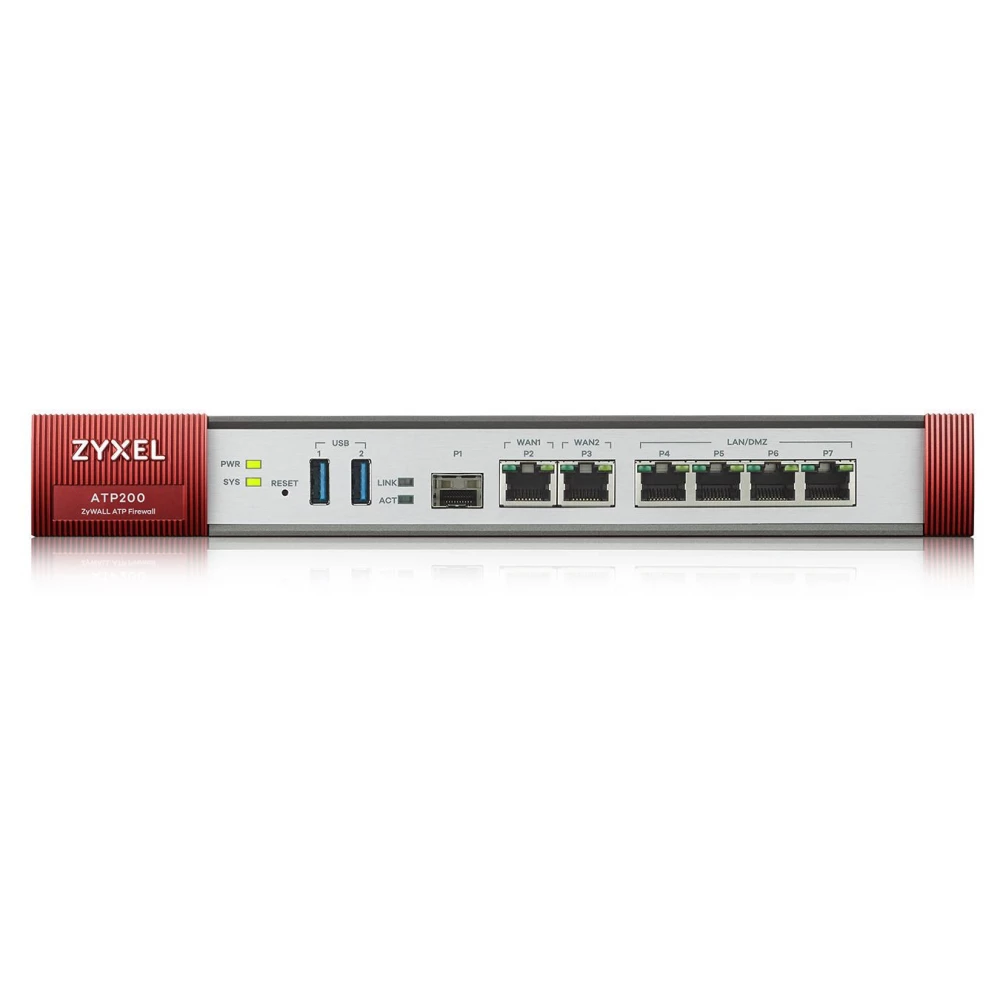
- 4 Gigabit LAN/DMZ-Ports
- 2 Gigabit-WAN-Ports
- 1 Gigabit-SFP-Port
- 2 USB 3.0-Anschlüsse
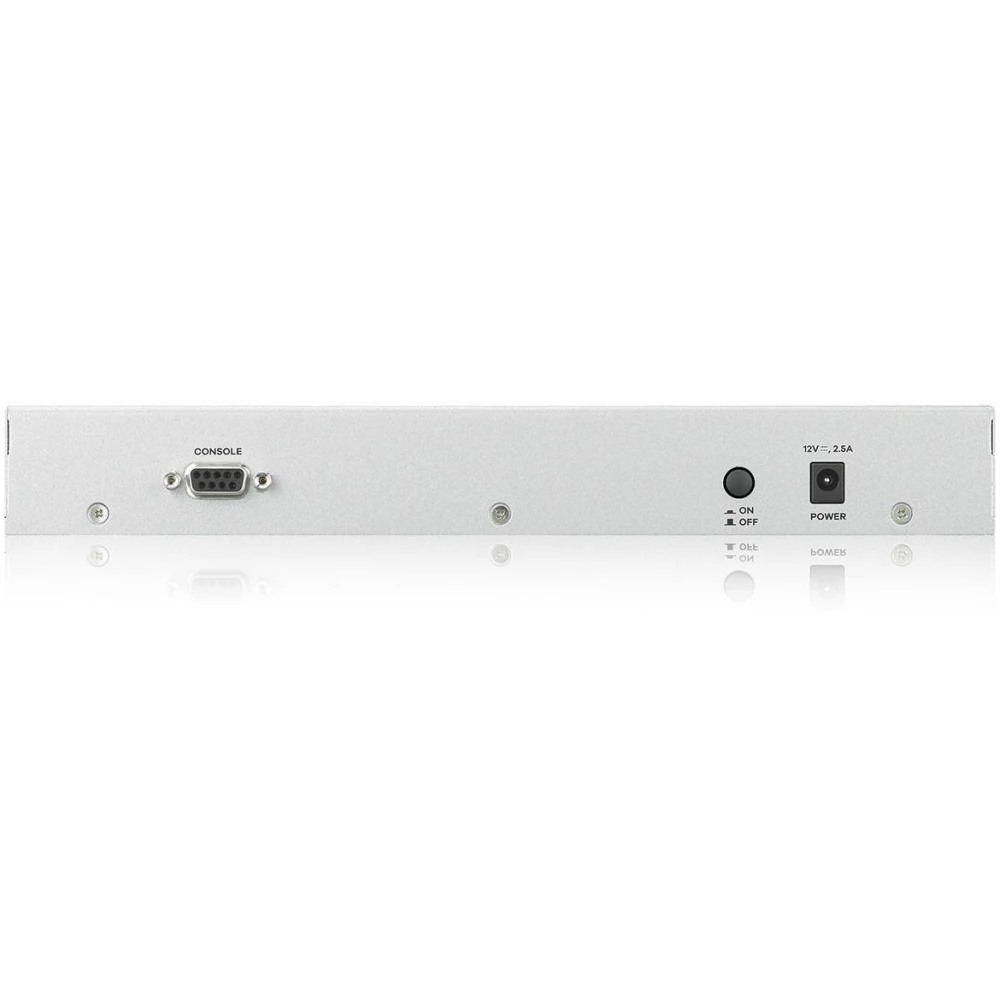
- Konsolenport: DB9
- Rackmontierbar
- Lüfterloses Design
- Stromeingang: 12 V DC, 2,5 A max
- Maximaler Energieverbrauch: 13,3 W
- Größe: 272 x 187 x 36 mm
- Gewicht: 1,4 kg
- Betriebstemperatur: 0 °C ~ 40 °C
- Betriebsfeuchtigkeit: 10 % ~ 90 %
- Lagertemperatur: -30°C ~ +70°C
- Lagerfeuchtigkeit: 10 % ~ 90 %
NOTEBOOK-SUCHE
MEINUNGEN
MEINUNGEN
